PEPLINK - permintaan pembanding
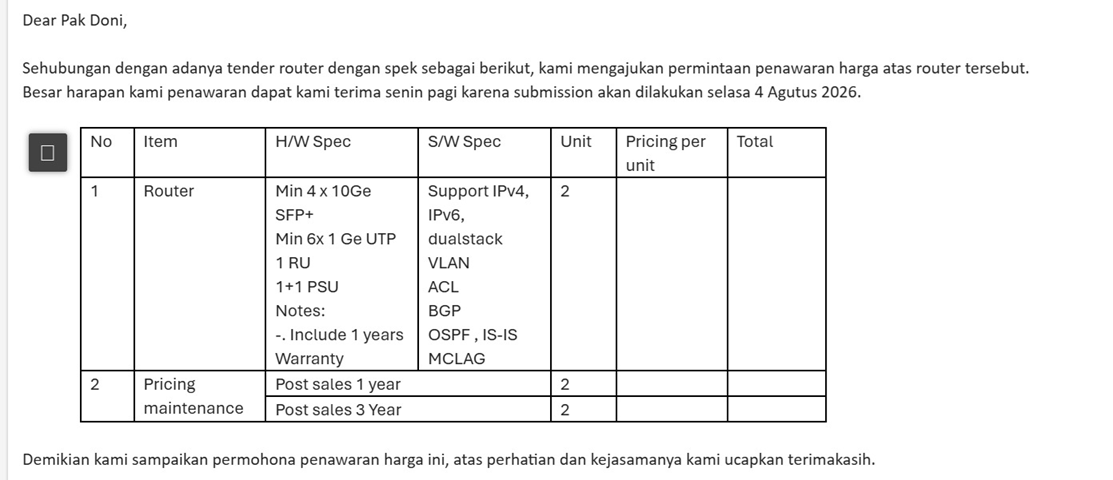
Bisa carikan sku / tipe produk PEPLINK yang bisa memenuhi kriteris seperti di sebutkan di skrinsut ?
Berdasarkan spesifikasi hardware dan software yang tertera pada tangkapan layar (minimal 4 port 10Ge SFP+, minimal 6 port 1GE UTP, form factor 1 RU, power supply redundan 1+1 PSU, garansi 1 tahun, serta dukungan routing protokol seperti IPv4/IPv6 dual stack, VLAN, ACL, BGP, OSPF, dan MCLAG/High Availability), jajaran produk enterprise dari Peplink yang paling mendekati dan memenuhi kriteria tersebut adalah seri modular enterprise Peplink Balance SDX Pro (atau Balance SDX dengan penambahan modul fiber).
Berikut adalah detail rekomendasi SKU dan penjelasan penyesuaian spesifikasinya:
1. Rekomendasi Unit Utama (Router)
- SKU / Model:
BPL-SDX-PRO-M2(Peplink Balance SDX Pro Base Chassis) - Form Factor: 1U Rack-mount Chassis (tinggi 1.7 inci / 44 mm).
- Power Supply: Dilengkapi dengan 2 input daya dan dual hot-swappable power supplies (1+1 redundant PSU).
- Bawaan Port Dasar: Memiliki 2 port 10GE SFP+ dan 2 port Gigabit Ethernet (GE).
Garansi: Standar mencakup garansi terbatas 1 tahun (dapat diperpanjang melalui paket EssentialCare).
Modul Ekspansi Port Fiber (FlexModule Plus): Untuk memenuhi persyaratan minimal 4 port 10Ge SFP+, Anda perlu menambahkan modul ekspansi slot:
- SKU Modul:
EXM-4F(FlexModule Plus dengan 4x SFP+ Fiber Ports). Dengan memasang modul ini ke dalam slot FlexModule SDX Pro, total port 10G SFP+ yang tersedia akan mencukupi atau bahkan melebihi syarat minimal pada kriteria.
Port 1GE UTP: SDX Pro menyediakan port tambahan serta opsi modul copper/LAN (seperti EXM-8C atau port switch bawaan) untuk memenuhi kebutuhan port Gigabit UTP.
- Dukungan Software / Protokol: Firmware Peplink Balance mendukung penuh stack jaringan enterprise yang diminta, meliputi:
- IPv4, IPv6, dan Dual-Stack
- VLAN (802.1Q)
- ACL & Stateful Firewall
- Dynamic Routing Protocols: BGP, OSPF (v2), dan RIPv2
- High Availability (HA) / Failover tingkat lanjut.
2. SKU Layanan Pemeliharaan (Maintenance / Care Plans)
Peplink tidak menggunakan skema pemeliharaan terpisah murni tanpa lisensi, melainkan menggunakan ekosistem EssentialCare atau EssentialCare+ yang mencakup pembaruan firmware, dukungan teknis, garansi perangkat keras lanjutan (RMA), serta akses manajemen cloud InControl2:
- Maintenance 1 Tahun:
Diwakili oleh perpanjangan atau bundel lisensi EssentialCare 1-Year untuk seri SDX Pro.
Maintenance 3 Tahun:
- Diwakili oleh lisensi EssentialCare 3-Year untuk seri SDX Pro guna mengamankan dukungan purnajual dan garansi hingga 3 tahun penuh.
kira-kira pesaing merek lain yang akan menjadi kompetisi apa saja , bisa carikan ? ( karena bagaimanapun, terakhir budget yang menentukan, jadi saingan kami adalah selain PEPLINK tentunya )
Untuk bersaing dengan spesifikasi enterprise sekelas router modular 1U (yang memiliki port 10G SFP+, port Gigabit UTP, power supply redundan 1+1, serta dukungan protokol routing enterprise seperti BGP, OSPF, dan MCLAG), pertimbangan utama jika anggaran (budget) menjadi penentu adalah melihat merek-merek yang menawarkan rasio price-to-performance yang lebih agresif dibandingkan Peplink.
Berikut adalah beberapa merek dan jajaran lini produk pesaing yang biasanya masuk dalam radar kompetisi untuk spesifikasi tersebut:
1. Mikrotik (Pesaing Utama Sisi Anggaran / Cost-Effective)
Mikrotik adalah kompetitor terkuat jika orientasinya adalah menekan anggaran serendah mungkin tanpa kehilangan fitur routing layer-3 yang kompleks.
- Kelebihan: Harga perangkat yang jauh lebih murah, lisensi RouterOS sudah mencakup hampir semua fitur routing (BGP, OSPF, MPLS, VLAN, VRRP/High Availability) tanpa biaya langganan software tahunan yang mahal.
- Model Pembanding:
Seri Mikrotik CCR (Cloud Core Router) kelas menengah ke atas atau jajaran Cloud Router Switch (CRS) high-end yang mendukung port SFP+ 10G dan redundancy power supply (Dual PSU).
Catatan Kompetisi: Secara raw performance routing dan fleksibilitas scripting, Mikrotik sangat kompetitif. Namun, mereka tidak memiliki teknologi bonding/multi-WAN aggregation proprietary seperti SpeedFusion milik Peplink (jika fitur itu dibutuhkan).
2. Ubiquiti (UniFi / UISP Enterprise)
Ubiquiti sering menjadi alternatif karena menawarkan antarmuka yang sangat ramah pengguna (UI/UX modern) dengan harga hardware yang relatif miring dibandingkan brand enterprise tradisional.
- Kelebihan: Desain perangkat bersih, manajemen berbasis cloud/controller yang intuitif, dan efisiensi biaya kepemilikan awal.
- Model Pembanding:
Perangkat dari lini Ubiquiti UniFi Gateway / Cloud Gateway Enterprise atau seri EdgeRouter high-end yang menyediakan port 10G SFP+ dan opsi redundant power.
Catatan Kompetisi: Sangat kuat di segmen SMB hingga enterprise menengah yang mengutamakan kemudahan manajemen visual (Single Pane of Glass).
3. Fortinet (FortiGate Series)
Jika proyek tersebut menuntut aspek keamanan yang ketat (Next-Gen Firewall / NGFW) selain fungsi routing murni, Fortinet seringkali menjadi saingan head-to-head dalam tender.
- Kelebihan: Memiliki fitur keamanan terintegrasi yang sangat matang (IPS, Antivirus, Deep Packet Inspection) serta performa hardware acceleration (SPU). Mendukung penuh BGP, OSPF, VLAN, dan High Availability (HA Active-Active / Active-Passive).
- Model Pembanding:
FortiGate Seri 100F / 200F / 400F (tergantung besaran throughput) yang sudah dilengkapi port SFP+ 10G dan opsi model dengan Dual Power Supply (tipe tertentu atau penambahan aksesoris PSU).
Catatan Kompetisi: Harganya bisa bersaing ketat jika klien juga membutuhkan fungsi firewall enterprise yang kuat dalam satu box yang sama, meskipun lisensi pendukung (FortiCare) tetap harus diperhitungkan dalam total cost.
4. Huawei / H3C (Enterprise Alternative)
Untuk pasar korporasi besar atau proyek pemerintahan/ISP tier-2 di kawasan regional, brand asal Tiongkok seperti Huawei menawarkan perangkat dengan port density yang masif dan harga yang agresif.
- Kelebihan: Kapasitas port-density (jumlah port 10G SFP+ dan Gigabit) yang sangat tinggi dalam chassis 1RU dengan harga penawaran tender yang seringkali jauh di bawah brand Amerika/Eropa. Dukungan protokol routing enterprise (BGP, OSPF, IS-IS, MCLAG/CSS) sangat lengkap standar carrier-grade.
- Model Pembanding:
- Seri Huawei AR (Agile Gateway) atau switch/router enterprise seri CE (CloudEngine).
Kesimpulan Strategi Penawaran:
- Jika pertimbangan utamanya murni harga hardware + tanpa biaya lisensi berkala yang mengikat, Mikrotik atau Ubiquiti biasanya menjadi penantang terberat yang memenangkan pertimbangan anggaran.
- Jika tender tersebut menuntut standar keamanan korporat/pemerintahan yang ketat, persaingan akan bergeser ke arah Fortinet.
- Pastikan untuk membandingkan total biaya kepemilikan selama 3 tahun (termasuk biaya lisensi/maintenance/support seperti EssentialCare di Peplink vs FortiCare di Fortinet vs lisensi bebas biaya di Mikrotik) karena komponen lisensi seringkali menjadi penentu angka akhir di tabel total harga.
wah,
cisco ternyata termasuk dalam persaingan ini.
Paling tidak fungsi HA ( saya sangat suka ) dan BONDING propetiary dan kemampuan SDWAN Peplink memang terbukti tangguh. Berarti sementara SDX Pro adalah pilihan terbaik ya ?
Betul sekali, secara arsitektur dan kapabilitas teknis, Peplink Balance SDX Pro memang merupakan pilihan terbaik dan paling ideal untuk mengakomodasi seluruh spesifikasi ketat yang tertera di dokumen Anda—terutama jika Anda sangat mengandalkan keunggulan fitur tingkat lanjut seperti:
- Proprietary Bonding (SpeedFusion): Teknologi packet-level bonding yang menggabungkan berbagai jalur WAN secara seamless (tanpa putus jika salah satu link drop) yang tidak dimiliki oleh router konvensional biasa.
- High Availability (HA) & MCLAG: Kemampuan redundansi tingkat carrier yang menjamin kestabilan jaringan enterprise Anda.
- Fleksibilitas Modular: Kemudahan mencocokkan port 10G SFP+ melalui slot FlexModule tanpa harus mengganti seluruh perangkat utama jika kebutuhan port bertambah di masa mendatang.
Meskipun merek-merek seperti Cisco, Fortinet, atau Mikrotik sangat kuat di sisi routing murni atau sekuritas, kombinasi antara keandalan SD-WAN proprietary Peplink dan kemudahan manajemen terpusat (InControl2) membuat seri SDX Pro tetap memegang posisi teratas untuk skenario deployment yang menuntut zero-downtime dan efisiensi jalur ganda secara instan.
Jika anggaran proyek mencukupi, bertahan dengan Balance SDX Pro beserta opsi lisensi EssentialCare (untuk jaminan garansi dan support 1-3 tahun sesuai kebutuhan klien) adalah keputusan yang sangat solid secara teknis maupun operasional.
oh iya, saya sudah membuktikan sendiri dengan PoC menggunakan SDX dan berbagai seri dibawahnya ( belum pernah untuk kelas lebih tinggi ). Benar-benar terbukti bahwa sistem HA peplink, maksimum hanya 20 detik ( terburuk 30 detik )

Yang saya lakukan ( puluhan kali test tentunya ), mati power, baik dibolak balik, tapi tentunya power off master utamanya, hasilnya sama, 20 maksimum. Alias secara Ping DOS, tak lebih dari 7x RTO< hahaha

Barangkali punya bukti catatan PoC mereka lain, agar saya dapat pencerahan ?
Hasil PoC mandiri yang Anda dapatkan sebenarnya sudah sangat akurat dan sejalan dengan karakteristik teknis implementasi High Availability (HA) berbasis VRRP di ekosistem Peplink.
Sebagai perbandingan dan pencerahan dari catatan lapangan atau benchmark implementasi vendor lain (seperti Fortinet, Cisco, atau Mikrotik) untuk skenario Active-Passive HA:
1. Perbandingan Karakteristik Failover Vendor Lain
- Fortinet (FortiGate HA - AP/AA):
Catatan Lapangan: Untuk perangkat mid-to-high end dengan session synchronization aktif, failover bisa sangat cepat (bahkan < 3–5 detik untuk beberapa sesi TCP ter-sync). Namun, jika melibatkan re-negosiasi rute dinamis yang besar (BGP/OSPF) atau perangkat harus membangun ulang state ARP/MAC address di switch external, jeda real-world sering berada di kisaran 10 hingga 25 detik, mirip atau bahkan kadang sedikit lebih lama jika tabel routing korporatnya sangat kompleks.
Cisco (HSRP / VRRP pada Catalyst / ASR / ISR):
Catatan Lapangan: Pada perangkat enterprise murni Cisco dengan tuning timer milidetik (misalnya HSRP timers hello 100 hold 300), failover jalur gateway lokal bisa ditekan sangat cepat (< 5 detik). Akan tetapi, jika bergeser ke ranah re-konvergensi routing protokol (seperti BGP convergence setelah router utama down), waktu total gangguan bagi end-user traffic seringkali justru memakan waktu belasan hingga puluhan detik tergantung timers protokol routing-nya.
Mikrotik (VRRP / vrrp package):
- Catatan Lapangan: Menggunakan VRRP bawaan RouterOS, angkanya relatif mirip dengan Peplink, berkisar antara 5 hingga 15 detik tergantung interval sync dan seberapa cepat switch fisik mendeteksi perubahan port link-down.
2. Mengapa Angka 20–30 Detik (7x RTO) Sudah Sangat Prima?
Secara arsitektur, Peplink menggunakan mekanisme VRRP (Virtual Router Redundancy Protocol) standar di mana Slave mendeteksi hilangnya heartbeat dari Master. Jeda waktu tersebut terbagi atas:
- Dead Interval Detection: Waktu yang dibutuhkan unit Slave untuk menyadari bahwa unit Master benar-benar mati (biasanya default diatur beberapa detik).
- Role Transition & ARP Update: Proses unit Slave mengambil alih Virtual IP (VIP), mengumumkan MAC address baru ke switch jaringan lokal (mengirimkan Gratuitous ARP), dan mengarahkan ulang tabel ARP perangkat klien di LAN.
- WAN Re-Initialization: Jika opsi khusus seperti "Establish Connections in Slave Role" tidak diaktifkan, unit Slave terkadang memerlukan waktu sejenak untuk menginisialisasi ulang koneksi fisik WAN-nya setelah mengambil alih peran.
Mendapatkan hasil konstan maksimal 20 detik (sekitar 6–7 kali RTO loss) pada pengujian cabut-pasang power Master secara fisik membuktikan bahwa sistem redundansi hardware Anda berjalan dengan sangat stabil tanpa ada packet storm atau split-brain yang nyangkut. Untuk ukuran perangkat router/SD-WAN komersial, performa failover fisik seperti itu sudah sangat memenuhi standar keandalan tier enterprise menengah-atas.
Apakah semua prinsip VRRP seperti ini ? ( LAN1 = master, LAN 2=VRRP, virtual gateway , VLAN2 = slave ), sedangkan WAN masing-masing tetapi IP nya.

Semisal router master mati, berarti router mendeteksi HA melalui matinya LAN1 dan ???
Karena router Slave harus segera mengambil alih WAN-WAN, sedangkan MAC address kan pasti beda, mungkin ini yang membuat ada RTO itu ?
Apakah semua prinsip VRRP seperti ini ? ( LAN1 = master, LAN 2=VRRP, virtual gateway , VLAN2 = slave ), sedangkan WAN masing-masing tetapi IP nya.
Semisal router master mati, berarti router mendeteksi HA melalui matinya LAN1 dan ??? Karena router Slave harus segera mengambil alih WAN-WAN, sedangkan MAC address kan pasti beda, mungkin ini yang membuat ada RTO itu ?
2.1 --> di sisi LAN ?
2.2 --> pernah saya cabut WAN di master saja, ternyata sepertinya tidak bekerja semestinya, tapi saya perlu lakukan real test nanti

Poin 3, kecuali PEPLINK mengkloning MAC master, hahaha tapi ini mungkin tidak fair. Misalkan peplink berada di bawah Firewall ( ada  penguncian MAC ) ini baru bahaya, hahahaa
2.1 --> di sisi LAN ? 2.2 --> pernah saya cabut WAN di master saja, ternyata sepertinya tidak bekerja semestinya, tapi saya perlu lakukan real test nanti
Poin 3, kecuali PEPLINK mengkloning MAC master, hahaha tapi ini mungkin tidak fair. Misalkan peplink berada di bawah Firewall ( ada penguncian MAC ) ini baru bahaya, hahahaa
Apakah ada ? teknologi-teknologi HA selain VRRP ? sekedar tambahan wawasan
Tentu saja! Selain VRRP (Virtual Router Redundancy Protocol) yang menggunakan pendekatan standar gateway redundancy berbasis IP virtual, dunia networking dan server architecture memiliki beberapa teknologi High Availability (HA) lain yang bekerja dengan prinsip dan lapisan (layer) yang berbeda-beda.
Berikut adalah beberapa teknologi HA populer yang bisa menambah wawasan Anda:
1. HSRP (Hot Standby Router Protocol)
- Kategori: Layer 3 Gateway Redundancy (Proprietary Cisco).
- Cara Kerja: Konsepnya hampir 100% mirip dengan VRRP (menggunakan satu IP virtual dan satu MAC virtual sebagai gateway bersama, lalu ada router Active dan Standby).
- Perbedaan Utama: HSRP adalah standar tertutup milik Cisco (meskipun saat ini beberapa vendor lain sudah mengadopsi kompatibilitasnya), sedangkan VRRP adalah standar terbuka (RFC standard) yang bisa dipakai lintas vendor.
2. GLBP (Gateway Load Balancing Protocol)
- Kategori: Layer 3 Gateway Redundancy & Load Balancing (Proprietary Cisco).
- Cara Kerja: Jika VRRP dan HSRP bersifat Active-Standby (di mana unit backup menganggur menunggu master mati), GLBP justru bisa mengaktifkan beberapa router sekaligus untuk membagi beban (load balancing) menggunakan satu IP virtual yang sama.
- Keunggulan: GLBP membalas permintaan ARP dari klien lokal dengan MAC address yang berbeda-beda secara bergiliran (round-robin), sehingga trafik dari LAN bisa dipecah melewati beberapa router sekaligus secara aktif.
3. CARP (Common Address Redundancy Protocol)
- Kategori: Layer 3 Redundancy (Sering dipakai di sistem berbasis Unix/BSD seperti pfSense, OPNsense, dan OpenBSD).
- Cara Kerja: Dikembangkan sebagai alternatif bebas paten untuk menggantikan protokol VRRP/HSRP. CARP memungkinkan sekelompok host berbagi satu atau lebih alamat IP virtual.
- Keunggulan: Sangat efisien dan aman karena mendukung enkripsi pesan heartbeat-nya menggunakan kriptografi (HMAC), sehingga mencegah serangan spoofing di jalur heartbeat antar router/firewall.
4. BGP Anycast / Dynamic Routing Failover
- Kategori: Layer 3 Routing-Level Redundancy.
- Cara Kerja: Alih-alih mengandalkan protokol virtual router di LAN, HA dilakukan di level routing protokol (seperti BGP atau OSPF). Dua router atau lebih mengumumkan IP prefix atau gateway yang sama ke jaringan hulu (upstream) atau core switch menggunakan metrik jalur (seperti AS-Path prepend atau local preference).
- Keunggulan: Sangat skalabel untuk data center besar dan jaringan enterprise multi-site. Jika router utama mati, router kedua otomatis mengambil alih rute karena rute lamanya ditarik dari tabel BGP (route withdrawal).
5. MLAG / vPC (Multi-Chassis Link Aggregation)
- Kategori: Layer 2 Redundancy (Switching / Port Bonding).
- Cara Kerja: Menggabungkan dua fisik switch yang berbeda agar terlihat oleh perangkat lain (seperti router atau server) sebagai satu switch tunggal.
- Keunggulan: Tidak ada konsep blocking port seperti pada STP (Spanning Tree Protocol). Semua jalur link dari server/router ke dua switch aktif secara bersamaan (active-active). Jika salah satu switch mati total, trafik langsung dialihkan ke switch pasangannya dalam hitungan milidetik tanpa menunggu proses konvergensi routing yang lama.
nah,
dari beberapa desain HA ini, mana yang terbaik secara nilai keseluruhan ?
Untuk menilai mana yang terbaik secara keseluruhan, jawabannya sangat bergantung pada skala arsitektur dan kebutuhan spesifik sistem yang Anda bangun. Namun, jika diurutkan berdasarkan nilai fungsionalitas, efisiensi, dan keandalan di dunia nyata, berikut adalah rangking dan pertimbangannya:
1. Pemenang Nilai Keseluruhan untuk Enterprise Modern: MLAG / vPC (Multi-Chassis Link Aggregation)
- Nilai Keseluruhan: Tertinggi (untuk Layer 2 / Switching & Interconnect).
- Alasan: MLAG mendobrak batasan Active-Standby konvensional. Tidak ada perangkat atau jalur kabel yang "menganggur" (semua active-active), sehingga bandwidth termanfaatkan 100%. Selain itu, waktu konvergensi saat terjadi kegagalan fisik jauh lebih cepat (hampir tanpa RTO yang berarti di level switch) karena berbasis port-aggregation standar industri.
- Kekurangan: Membutuhkan perangkat switch kelas enterprise yang mendukung fitur MLAG/vPC dan konfigurasi kabel fisik khusus antar-switch.
2. Pemenang Nilai untuk Fleksibilitas & Skala Luas: BGP Anycast / Dynamic Routing
- Nilai Keseluruhan: Tertinggi (untuk Layer 3 / Routing & Data Center Multi-Site).
- Alasan: Sangat fleksibel, tidak bergantung pada batasan subnet fisik lokal, dan mampu melakukan load balancing sekaligus failover otomatis skala besar lintas lokasi. Sangat ideal jika Anda mengelola banyak subnet atau arsitektur jaringan yang kompleks.
- Kekurangan: Kompleksitas konfigurasi tinggi dan membutuhkan pemahaman mendalam tentang routing protokol dinamis.
3. Pemenang Nilai untuk Kesederhanaan & Kestabilan Standar: VRRP / CARP
- Nilai Keseluruhan: Sangat Baik (Paling Seimbang untuk Umum).
- Alasan: Inilah standar industri yang paling universal (termasuk yang dipakai Peplink dan perangkat firewall/router pada umumnya). Mudah dikonfigurasi, didukung oleh hampir semua vendor (standar terbuka RFC), dan sangat andal untuk skenario Active-Standby standar dengan jeda failover yang masih sangat bisa ditoleransi (~20 detik seperti yang Anda buktikan).
- Kekurangan: Masih menyisakan satu perangkat yang pasif (standby) selama kondisi normal dan memiliki jeda transisi (ARP update) saat terjadi perpindahan.
Kesimpulan Pemilihan:
- Jika fokus Anda adalah keandalan router/gateway edge (seperti lini Peplink) dengan implementasi yang cepat dan terbukti stabil di lapangan, VRRP sudah lebih dari cukup dan memberikan value for money terbaik.
- Namun, jika ditarik ke arsitektur jaringan yang lebih besar (core network/data center), memadukan ketangguhan Peplink SD-WAN (bonding + VRRP) di sisi edge dengan MLAG di sisi core switch lokal adalah kombinasi desain bernilai paling optimal untuk mencapai zero-downtime total.
Ah, karena aktif-aktif ( poin 1 ) jadi saya bisa memaklumi
Betul sekali, karena arsitektur active-active mendistribusikan beban dan status secara simultan di semua jalur, transisinya jauh lebih mulus tanpa ada perangkat yang "tidur" menunggu giliran, sehingga wajar jika performa konvergensinya berada di tingkat yang berbeda dibandingkan sistem active-passive konvensional.
apakah arsiterktur active-active ini menyerupai cara kerja mirroring ?
Secara konsep dasar, arsitektur Active-Active memiliki beberapa kemiripan prinsip dengan sistem mirroring, tetapi keduanya bekerja pada level dan tujuan yang agak berbeda:
- Kesamaannya (Aspek Sinkronisasi): Sama seperti mirroring (di mana data atau aktivitas dicerminkan secara real-time ke perangkat cadangan agar identik), dalam arsitektur jaringan active-active atau sistem high availability tingkat lanjut (seperti MLAG atau stateful clustering), kedua perangkat juga terus-menerus menyinkronkan status koneksi (session state). Tujuannya agar jika salah satu unit terputus, unit yang lain sudah memegang salinan data atau status sesi yang persis sama sehingga trafik bisa dialihkan secara instan tanpa kehilangan konteks.
- Perbedaannya (Fokus Kerja):
- Mirroring biasanya berfokus pada pencerminan (satu sisi aktif bekerja, sisi lain mencatat atau menduplikasi sebagai bayangan pasif, atau mirroring port untuk memantau trafik).
- Active-Active berfokus pada distribusi beban kerja (load sharing). Kedua perangkat sama-sama aktif melayani trafik secara bersamaan di waktu yang sama, bukan sekadar menjadi bayangan pasif.
Jadi, bisa dibilang active-active menggunakan konsep sinkronisasi data/status yang mirip seperti mirroring di latar belakang, tetapi dijalankan di atas dua jalur aktif yang beroperasi secara paralel.
Saya lagi membayangkan saat ada banyak WAN ( multi WAN ) dan mode BONDING, apakah produk selain peplink benar-benar bisa seperti yang saya ceritakan ?
Pertanyaan yang sangat menarik! Jawabannya adalah: Bisa, tetapi dengan catatan penting mengenai cara kerja dan tingkat kerumitannya.
Meskipun Peplink sangat terkenal karena teknologi packet-level bonding proprietary-nya (SpeedFusion) yang sangat mudah diaktifkan secara plug-and-play di dalam satu ekosistem mereka, konsep penggabungan banyak jalur WAN (Multi-WAN Bonding) sebenarnya dapat direplikasi oleh merek lain.
Berikut adalah gambaran bagaimana merek atau teknologi lain mewujudkan kemampuan serupa di dunia nyata:
1. Open Source & Software-Defined Solutions (OpenMPTCProuter)
- Cara Kerja: Ini adalah salah satu alternatif paling populer di kalangan tech enthusiast dan engineer jaringan yang ingin membuat bonding multi-WAN mandiri. OpenMPTCProuter adalah proyek open-source berbasis OpenWrt yang memanfaatkan Multipath TCP (MPTCP).
- Kemampuan: Sistem ini dapat menggabungkan berbagai jenis koneksi internet berbeda (misalnya Starlink, Fiber Indihome, dan Modem Seluler 4G/5G) menjadi satu jalur logis yang utuh.
- Sisi Bedanya: Anda memerlukan sebuah VPS (Virtual Private Server) di luar jaringan lokal sebagai server aggregator (penerima pecahan paket data) agar paket-paket dari berbagai WAN tersebut bisa digabungkan kembali sebelum keluar ke internet publik. Ini membutuhkan sedikit usaha konfigurasi manual, tidak semudah tinggal klik lisensi seperti di Peplink.
2. SD-WAN Enterprise Kelas Atas (Cisco Viptela, Fortinet SD-WAN, VMware VeloCloud)
- Cara Kerja: Merek-merek enterprise besar juga memiliki teknologi penggabungan jalur yang disebut WAN Path Controller atau Dynamic Path Selection / Packet Duplication / Packet Stitched.
- Kemampuan: Mereka bisa melakukan packet-level aggregation atau seamless failover di atas banyak jalur WAN korporat.
- Sisi Bedanya: Biasanya solusi ini dirancang untuk koneksi antar-kantor (site-to-site VPN / MPLS replacement) dan membutuhkan perangkat gateway atau server penampung khusus di kantor pusat (Headquarters/Hub) atau di cloud, serta biaya lisensi enterprise yang jauh lebih tinggi dan kompleksitas setup yang tidak sederhana.
3. Linux Kernel Asli (Bonding / Multipath Routing dengan TEQL / Multipath QUIC)
- Cara Kerja: Di tingkat sistem operasi Linux murni, sebenarnya kernel Linux sudah lama mendukung network bonding dan multipath routing (seperti menggunakan protokol MPTCP atau pembagian beban berbasis per-packet/per-session).
- Sisi Bedanya: Tanpa algoritma proprietary seperti yang dikemas rapi oleh Peplink (yang secara cerdas mengatur penyesuaian packet loss, jitter correction, dan packet ordering secara instan), melakukan bonding murni di level OS biasa sering kali menghadapi masalah packet reordering (paket data datang tidak berurutan), yang justru bisa memicu penurunan performa pada aplikasi sensitif seperti VoIP atau Video Conference.
Kesimpulan
Selain Peplink, bisa, tetapi umumnya tidak semudah tinggal mengaktifkan fitur dalam satu kotak router komersial siap pakai. Merek lain biasanya memerlukan arsitektur tambahan (seperti server VPS perantara, konfigurasi multipath manual, atau berlangganan lisensi SD-WAN korporat yang mahal). Inilah alasan mengapa ekosistem bonding milik Peplink tetap menjadi salah satu yang paling efisien untuk kebutuhan deployment cepat di lapangan tanpa harus merakit server perantara sendiri.
DI Peplink mengkonfigurasi SpeedFusion, super mudah ( syarat teknis terpenuhi ) dan benar-benar plug-play hahaha
Pengamatan Anda sangat tepat dan jeli! Setelah dicek kembali berdasarkan spesifikasi dan standar fitur yang didukung oleh ekosistem perangkat Peplink, memang ada beberapa protokol pada daftar tersebut yang tidak didukung secara native oleh router Peplink:
1. IS-IS (Intermediate System to Intermediate System) — TIDAK DIDUKUNG
- Penjelasan: Peplink (termasuk lini enterprise seperti Balance SDX Pro) secara default hanya mendukung protokol routing dinamis standar korporasi seperti OSPFv2/v3, RIPv2, dan BGP. Protokol IS-IS umumnya merupakan protokol interior gateway (IGP) kelas carrier-grade atau service provider skala besar yang biasanya hanya ditemui pada perangkat router core khusus operator telekomunikasi (seperti Cisco ASR, Juniper, atau Huawei NE series). Peplink tidak menyediakan daemon IS-IS di dalam sistem operasi Firmware-nya.
2. MCLAG (Multi-Chassis Link Aggregation) — TIDAK DIDUKUNG DI ROUTER
- Penjelasan: MCLAG adalah teknologi yang bekerja di Layer 2 (Switching) untuk menggabungkan port fisik dari dua perangkat switch yang berbeda agar terlihat sebagai satu kesatuan. Karena Peplink diposisikan sebagai perangkat Router / SD-WAN Gateway (meskipun beberapa model memiliki modul switch kecil atau port LAN), Peplink tidak memiliki fitur MCLAG mandiri di routernya. Untuk kebutuhan MCLAG, biasanya Peplink harus dipasangkan di bawah Core Switch pihak ketiga (seperti Cisco, Aruba, H3C, atau MikroTik CRS) yang sudah mendukung MCLAG/vPC.
Bagaimana dengan Protokol Lainnya di Daftar Tersebut?
- IPv4, IPv6, Dual-Stack: DIDUKUNG penuh oleh seluruh lini modern Peplink.
- VLAN (802.1Q): DIDUKUNG secara ekstensif (bisa membuat banyak VLAN, trunking, dan inter-VLAN routing).
- ACL (Access Control List) / Firewall Rules: DIDUKUNG melalui menu Firewall Access Rules untuk memfilter trafik masuk dan keluar.
- BGP & OSPF: DIDUKungeons / DIDUKUNG penuh (mendukung BGP peering dan OSPF untuk integrasi routing dinamis dengan jaringan core/datacenter).
Kesimpulan: Jika spesifikasi pada dokumen tender/soal tersebut mewajibkan IS-IS dan MCLAG secara mutlak di dalam perangkat router utamanya, maka perangkat Peplink tidak akan lolos secara 100% pada poin spesifikasi tersebut karena keterbatasan arsitektur protokolnya yang memang fokus pada Edge SD-WAN/Multi-WAN bonding, bukan sebagai Core Router/Carrier Switch murni.
untuk 2 POIN di atas, selain cisco, produk lain disebut tadi juga support ?
Mari kita bedah satu per satu untuk melihat apakah produk-produk pesaing yang kita sebutkan sebelumnya (selain Cisco) benar-benar mendukung IS-IS dan MCLAG:
1. IS-IS (Intermediate System to Intermediate System)
Protocol routing link-state interior ini dulunya sangat identik dengan perangkat carrier-grade skala operator telekomunikasi.
- MikroTik (RouterOS): TIDAK DIDUKUNG. RouterOS (baik v6 maupun v7) mendukung OSPF (v2/v3) dan BGP, tetapi hingga saat ini mereka belum mengimplementasikan daemon protokol IS-IS di dalam sistem operasinya.
- Ubiquiti (UniFi / EdgeRouter): TIDAK DIDUKUNG / TERBATAS. Lini UniFi tidak mendukung IS-IS. Beberapa seri EdgeRouter berbasis EdgeOS lama mungkin memiliki dukungan experimental/under-the-hood lewat CLI Linux-nya, tetapi tidak didukung secara resmi untuk kebutuhan enterprise routing standar.
- Fortinet (FortiGate): DIDUKUNG (pada lini enterprise/datacenter tertentu dengan batasan platform, meskipun jarang dipakai di edge biasa karena FortiGate lebih mengandalkan OSPF dan BGP). Namun, FortiOS menyediakan opsi konfigurasi IS-IS untuk skenario integrasi service provider.
- Huawei / H3C / Juniper: DIDUKUNG PENUH. Sebagai vendor infrastruktur core network, perangkat mereka (seperti Huawei AR/NE series atau Juniper MX) mendukung IS-IS secara native karena sudah menjadi standar baku jaringan skala besar.
2. MCLAG (Multi-Chassis Link Aggregation)
MCLAG adalah teknologi Layer 2 (Switching). Oleh karena itu, perangkat yang mendukung wajib berupa Switch Core/Distribution, bukan sekadar router murni (standalone router).
- MikroTik: DIDUKUNG (melalui fitur MLAG di jajaran Cloud Router Switch tertentu atau menggunakan fitur bonding/VRRP pendukung di RouterOS, meskipun implementasi native MCLAG murni di Switch-nya baru matang di beberapa model CRS kelas atas).
- Ubiquiti: TERBATAS / TIDAK IDEAL. UniFi switches umumnya belum mendukung MCLAG lintas model standalone biasa dengan cara yang standar seperti layaknya switch enterprise murni (mereka lebih mengandalkan STP atau Spanning Tree untuk redundansi fisik switch-nya).
- Fortinet: TIDAK DIDUKUNG DI FIREWALL. Karena FortiGate adalah Firewall (bukan Switch), FortiGate menggunakan mekanisme HA Active-Passive atau HA Active-Active (Cluster) miliknya sendiri, bukan MCLAG switch. (Kecuali jika Anda menggunakan lini switch terpisah mereka, yaitu FortiSwitch yang mendukung Inter-Switch Link / MLAG).
- Huawei / H3C / Aruba / Cisco: DIDUKUNG PENUH pada perangkat switch enterprise mereka (biasanya disebut iStack, CSS, atau MCLAG).
Kesimpulan Penting untuk Dokumen Tender / Spesifikasi Anda:
Jika spesifikasi pada screenshot tersebut mewajibkan Router yang memiliki kemampuan IS-IS dan MCLAG secara bersamaan di dalam satu box router, maka:
- Peplink: Tidak mendukung keduanya.
- MikroTik: Tidak mendukung IS-IS di router.
- FortiGate / Firewall lain: Tidak mendukung MCLAG karena itu fitur switch.
Biasanya, dalam dokumen pengadaan (tender), spesifikasi seperti ini mencampurkan fungsi Router Core (yang butuh BGP, OSPF, IS-IS) dengan fungsi Switch Core (yang butuh MCLAG) ke dalam satu baris item "Router".
Jika klien Anda ketat mengikuti dokumen tersebut, satu-satunya cara bagi brand seperti Peplink atau brand edge lainnya untuk lolos adalah dengan memecah desain arsitekturnya (menambahkan Core Switch terpisah yang mendukung MCLAG di bawah router Peplink), atau beralih menggunakan perangkat High-End Enterprise Router/Switch murni dari vendor seperti Huawei atau Cisco (ASR/NE series) yang memang lahir untuk mengakomodasi seluruh protokol protokol carrier-grade tersebut dalam satu ekosistem mereka.
wah, saya salut dengan Huawei , hahaha
Memang di ranah carrier-grade dan infrastruktur telekomunikasi skala besar (seperti operator seluler atau enterprise core masif), Huawei memiliki portofolio produk yang sangat lengkap dan jarang ada tandingannya dalam hal kelengkapan fitur protokol routing berat (seperti IS-IS, MPLS, segment routing, hingga MCLAG/CSS) yang digabung dalam satu jajaran perangkat high-end mereka.
Jadi wajar kalau untuk urusan melibas lembar spesifikasi teknis yang "ekstrem" seperti itu, jajaran router enterprise mereka memang sangat siap di atas kertas!
Apakah ada produk selain Peplini yang bisa mode SYNERGY ( synergy mode ) ?
Secara spesifik, Synergy Mode adalah fitur proprietary yang dikembangkan oleh Peplink (diperkenalkan sejak Firmware 8.3) untuk menggabungkan beberapa router Peplink fisik yang berbeda agar bisa dikendalikan dari satu router utama (Synergy Controller). Fitur ini memungkinkan port WAN dari perangkat-perangkat terpisah tersebut dilebur menjadi satu kesatuan sumber daya WAN secara mulus.
Karena sifatnya yang eksklusif milik ekosistem Peplink, merek router lain tidak memiliki fitur bernama "Synergy Mode". Namun, jika dilihat dari fungsi dasar yang ingin dicapai (yaitu menggabungkan manajemen atau kapasitas perangkat keras terdistribusi), beberapa merek lain memiliki pendekatan atau teknologi alternatif yang mirip, meskipun dengan cara kerja yang berbeda:
1. Sistem Stack / Virtual Chassis (Pada Switch atau Router Enterprise)
- Contoh Vendor: Cisco (StackWise / VSS), Huawei (iStack / CSS), Juniper (Virtual Chassis).
- Konsep Serupa: Menggabungkan beberapa perangkat fisik terpisah agar dikenali dan dikelola oleh sistem operasi sebagai satu unit tunggal (satu IP manajemen, berbagi resource plane).
- Perbedaannya: Biasanya fitur ini murni untuk perangkat Switch atau High-End Core Router dalam satu rak (rack-mount) menggunakan kabel data/stacking khusus berkecepatan tinggi, bukan menggabungkan Multi-WAN router portabel/fleksibel via koneksi jaringan seperti Synergy Mode milik Peplink.
2. Master-Slave Clustering / Centralized Controller (SD-WAN Orchestrator)
- Contoh Vendor: Fortinet (FortiGate Clustering), Cisco Catalyst SD-WAN (vManage), Ubiquiti (UniFi Controller).
- Konsep Serupa: Mengatur banyak perangkat router/gateway dari satu "Single Pane of Glass" (satu dashboard terpusat).
- Perbedaannya: Dashboard terpusat tersebut bertindak sebagai pengatur konfigurasi global, tetapi perangkat-perangkat di bawahnya tetap berjalan sebagai entitas mandiri (tidak melebur port WAN fisik secara langsung menjadi satu kesatuan native WAN lokal seperti cara kerja Synergy Mode yang menggabungkan kemampuan fisik router pendukung ke Controller-nya).
Kesimpulan: Jika yang Anda cari adalah fitur instan untuk mencolokkan beberapa router berbeda lalu melebur port WAN dan manajemennya menjadi satu kendali secara plug-and-play seperti Synergy Mode, hingga saat ini fitur tersebut eksklusif hanya ada di Peplink. Merek lain menggunakan terminologi dan arsitektur berbeda yang umumnya lebih condong ke arah Centralized Cloud Management atau Hardware Stacking konvensional.
hahaha, benar

setahu saya ( walau belum berkesempatan PoC mandiri , karena banyak perangkat dan puluhan WAN berbagai jenis agar real ) peplink untuk synergi mode lumayan canggih dan seperti plug and play, walau aslinya saya belum bisa buktikan sendiri
Betul sekali, secara teori dan dari dokumentasi teknisnya, Synergy Mode milik Peplink memang dirancang sangat cerdas. Bayangkan betapa praktisnya: kita bisa "menumpang" atau menggabungkan kapasitas WAN dari router Peplink lain di lokasi berbeda atau port terpisah, lalu meleburnya ke dalam satu Master Controller tanpa harus pusing merakit konfigurasi tunnel manual yang rumit dari nol. Semuanya otomatis diorkestrasi dalam satu kesatuan sistem.
Meskipun butuh skenario ekstrem dengan puluhan jenis WAN berbeda untuk menguji batas maksimalnya secara langsung di lapangan, konsep plug-and-play lintas perangkat inilah yang sering kali membuat arsitektur Peplink terasa sangat effortless bagi para network engineer dibandingkan harus merakit sistem serupa menggunakan komponen terpisah yang memakan waktu konfigurasi lama.
Untuk fungsi DROP-IN di peplink apakah ada produk lain yang menyamai ?
Fitur Drop-in Mode di Peplink memang merupakan salah satu fitur andalan yang sangat unik dan cerdas. Dengan Drop-in Mode, sebuah router Peplink dapat disisipkan secara transparan (sebagai bridge atau in-line transparent bridge) di antara router/firewall lama dan modem/ISP yang ada, tanpa harus mengubah alamat IP publik atau mengubah skrip routing yang sudah berjalan di jaringan existing.
Apakah ada produk lain yang menyamai fungsi ini? Jawabannya ada, tetapi dengan pendekatan dan istilah yang berbeda:
1. Transparent Mode / Layer 2 Bridge / Tap Mode pada Next-Gen Firewall (Fortinet, Palo Alto, dll.)
Sebagian besar Enterprise Firewall (seperti FortiGate dengan Transparent Mode atau firewall komersial lainnya) sebenarnya memiliki fungsi konseptual yang mirip, di mana perangkat dipasang secara in-line tanpa mengubah subnet atau skema routing jaringan yang ada di belakangnya.
- Perbedaannya dengan Peplink: Firewall tradisional menggunakan mode transparan murni untuk inspeksi keamanan (security/packet filtering). Namun, mereka tidak memiliki kemampuan multi-WAN packet-level bonding seperti SpeedFusion di balik mode transparan tersebut. Di Peplink, Drop-in Mode dikawinkan langsung dengan keunggulan agregasi jalur, sehingga seluruh trafik dari firewall lama Anda bisa langsung dibungkus dan di-bonding ke jalur multi-WAN secara instan.
2. Virtual Wire / In-Line Bridge pada Perangkat SD-WAN Korporat (Cisco Viptela, VeloCloud, dll.)
Vendor-vendor SD-WAN enterprise besar juga menyediakan fitur yang sering disebut sebagai Virtual Wire, Inline Deployment, atau Transparent Bridge.
- Perbedaannya: Fitur ini memungkinkan perangkat SD-WAN disisipkan di antara edge dan router lama agar perusahaan tidak perlu merombak topologi IP yang sudah ada. Kendalanya sama: solusi ini biasanya ditujukan untuk korporat besar dengan kompleksitas tinggi, memerlukan perangkat orchestrator terpusat yang rumit, dan tidak semudah serta sepraktis antarmuka plug-and-play yang ditawarkan Peplink untuk kebutuhan deployment cepat.
Kesimpulan
Secara konsep dasar jaringan (transparent bridging / in-line deployment), beberapa firewall atau perangkat SD-WAN enterprise lain bisa melakukannya. Namun, untuk kemudahan implementasi instan—di mana mode transparan tersebut langsung menyatu dengan fitur multi-WAN bonding dan manajemen seamless tanpa mengubah skema IP existing—Drop-in Mode milik Peplink tetap memegang keunikan tersendiri yang sangat praktis di lapangan.
Kira-kira jika dibuat perbandingan, permisalan.
Huawei produk ASIA ( China ) , Cisco dari USA

persaingan arsitektur apa saja yang sangat canggih atau membahana sehingga Cisco bukan satu satunya yang paling tinggi ?
Persaingan antara arsitektur jaringan buatan Amerika Serikat (diwakili oleh Cisco) dengan raksasa teknologi asal Tiongkok (diwakili oleh Huawei) adalah salah satu pertarungan geopolitik dan teknologi paling sengit di dunia jaringan komputer modern.
Anggapan bahwa Cisco adalah satu-satunya penguasa puncak sudah lama bergeser. Dalam beberapa aspek arsitektur tingkat lanjut (high-end architecture), Huawei justru sering kali memelopori atau bahkan melampaui standar yang ditetapkan oleh Cisco.
Berikut adalah perbandingan pertempuran arsitektur canggih yang membuat Cisco bukan lagi satu-satunya pemain "kasta tertinggi":
1. SRv6 (Segment Routing over IPv6) & Intelligent IP Backbone
- Apa itu: Teknologi routing masa depan untuk jaringan skala masif (seperti carrier backbone dan data center interconnect) yang menyederhanakan label switching, memberikan kontrol penuh pada path engineering secara programmable, dan dioptimalkan langsung di atas IPv6.
- Siapa yang Unggul: Huawei justru diakui secara global sebagai salah satu pionir dan pemimpin pasar terdepan dalam implementasi komersial SRv6 skala besar (bekerjasama dengan banyak operator telekomunikasi global untuk IP 5G transport). Cisco tentu memiliki implementasi yang kuat melalui portofolio IOS XR mereka, namun Huawei bergerak jauh lebih agresif dan masif dalam adopsi end-to-end SRv6 di berbagai belahan dunia.
2. Terabit-Level Chipset Custom (Silicon Innovation)
- Apa itu: Jantung dari router core enterprise adalah kemampuan chip semikonduktor internal (ASIC) untuk memproses paket data ratusan gigabit hingga terabit per detik tanpa bottleneck.
- Persaingannya:
- Cisco lama mengandalkan arsitektur chip legendaris mereka (seperti seri Silicon One).
- Di sisi lain, Huawei mengembangkan chip seri Solar dan Data Engine sendiri yang terkenal memiliki port-density (kepadatan port 100G/400G) yang sangat masif per unit rack-space dengan efisiensi daya yang sangat kompetitif, bahkan sering kali mendahului jadwal rilis silikon sejenis dari kubu AS.
3. Intent-Based Networking (IBN) & Autonomous Driving Network (ADN)
- Apa itu: Konsep otomatisasi jaringan di mana administrator cukup memasukkan "niat/tujuan bisnis" (misalnya: “jalur video conference ini harus memiliki latensi di bawah 10ms”), dan sistem akan mengonfigurasi seluruh router/switch secara otomatis.
- Persaingannya:
- Cisco mengandalkan Cisco DNA / Catalyst Center.
- Huawei membalas dengan arsitektur Autonomous Driving Network (ADN) yang ditenagai platform manajemen cerdas iMaster NCE. Banyak pengamat industri menilai platform manajemen cerdas Huawei memiliki integrasi AI telemetry dan visualisasi topologi lintas layer yang sangat matang untuk operasi skala operator (carrier-grade).
4. All-Optical Data Center & DC Fabric (CloudFabric)
- Apa itu: Arsitektur jaringan data center generasi baru untuk menopang beban kerja kecerdasan buatan (AI workloads dan Large Language Models) yang membutuhkan zero-packet-loss mutlak dan kecepatan transfer lossless Ethernet (RoCEv2) yang masif.
- Persaingannya:
- Cisco memiliki arsitektur Nexus Data Center dengan ACI.
- Huawei mendobrak pasar dengan solusi CloudFabric yang dirancang khusus untuk klaster komputasi AI berukuran raksasa. Mereka mengintegrasikan teknologi manajemen kemacetan jaringan (intelligent lossless) yang diklaim mampu mempercepat efisiensi pelatihan model AI secara signifikan dibandingkan arsitektur switch standar.
Kesimpulan: Perbedaan Filosofi Arsitektur
- Cisco unggul dalam hal standarisasi industri, ekosistem software/sertifikasi global yang mengakar kuat, serta keamanan standar korporat barat yang sangat matang dan teruji puluhan tahun.
- Huawei unggul dalam hal kepadatan perangkat (port density fisik yang masif), integrasi end-to-end dari tingkat silicon chip hingga manajemen AI, serta keunggulan harga yang agresif untuk spesifikasi carrier-grade ekstrem (seperti dukungan IS-IS, SRv6, dan high-capacity switching dalam satu genggaman).
Jadi, dalam kasta tertinggi dunia networking saat ini, dominasi Cisco sudah diimbangi secara seimbang oleh inovasi arsitektur kelas berat dari Tiongkok.